7-Zip 버전 26.02는 공격자가 특수하게 제작된 압축 파일을 사용자가 열도록 유도하여 악성 코드를 실행할 수 있는 원격 코드 실행 취약점을 수정하기 위해 업데이트 되었습니다.
룬분(Lunbun) 연구원 랜던 펭(Landon Peng)이 공개한 이 취약점은 7-Zip이 XZ로 압축된 데이터를 처리하는 과정에서 발생합니다.
제로데이 이니셔티브(Zero Day Initiative) 의 권고에 따르면 특수하게 조작된 XZ 데이터는 힙 기반 버퍼 오버플로를 유발하여 공격자가 사용자 권한으로 임의 코드를 실행할 수 있도록 할 가능성이 있습니다. 제로데이 이니셔티브(Zero Day Initiative) 의 권고에 따르면 특수하게 조작된 XZ 데이터는 힙 기반 버퍼 오버플로를 유발하여 공격자가 사용자 권한으로 임의 코드를 실행할 수 있도록 할 가능성이 있습니다. 개발자는 해당 결함에 대한 기술적인 세부 정보를 공개하지 않았지만 26.02 소스 코드의 변경 사항을 보면 7-Zip이 XZ 데이터 압축 해제 시 사용 가능한 공간을 추적하는 방식과 관련된 문제가 있을 수가 있습니다.
디코더가 출력 버퍼의 남은 사용 가능한 공간을 초과하여 쓰기 작업을 수행할 수 없도록 하는 검사를 추가하여 힙 기반 버퍼 오버플로를 방지하는 데 도움이 됩니다.
악성 페이지 방문이나 악성 압축 파일 열기와 같은 사용자 상호 작용이 있어야 악용할 수 있다고 명시
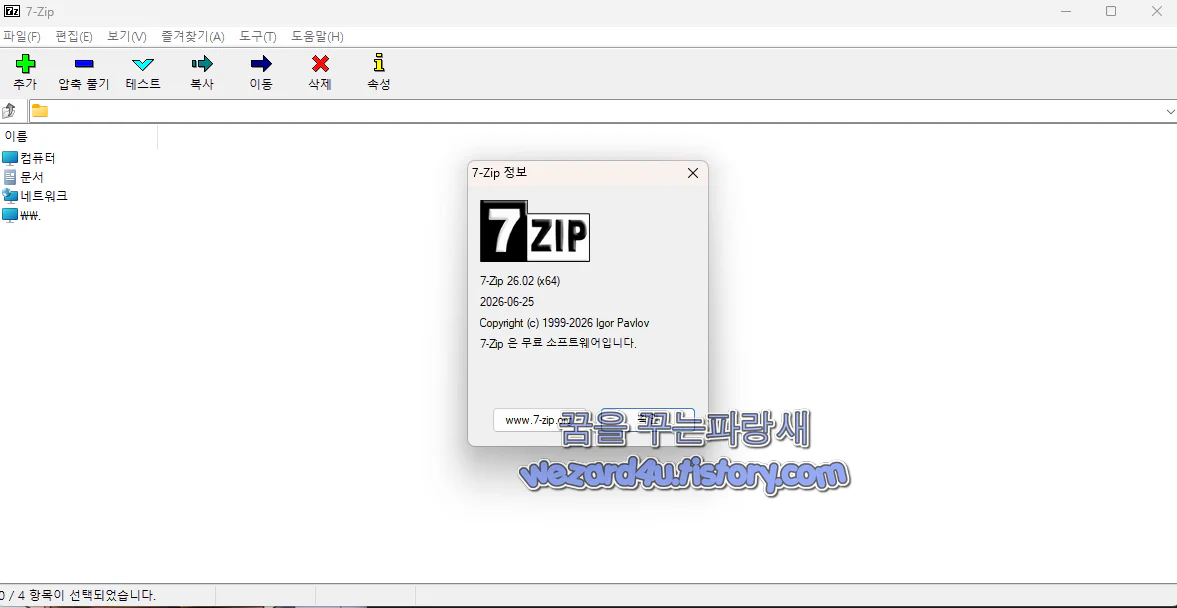
7-Zip 자동 업데이트 기능 없음
7-Zip에는 자동 업데이트 기능이 없으므로 사용자는 보안 패치를 자동으로 받지 못하므로 공식 사이트에 접속해서 압축 프로그램을 다운로드 해야 합니다.
7-Zip은 Windows에서 가장 널리 사용되는 압축 유틸리티 중 하나이기 때문에, 압축 기능에 영향을 미치는 보안 취약점은 공격자들에게 매력적인 표적이 될 것입니다.
2025년 초, 러시아 해커들은 7-Zip의 취약점을 이용해 악성코드가 윈도우의 웹 마크(MotW) 보안 기능을 우회하는 제로데이 공격을 감행한 적이 있습니다.
러시아 해킹 그룹은 피싱 공격을 통해 CVE-2025-8088로 추적되는 WinRAR 취약점을 악용하여 RomCom 악성코드를 설치한 적도 있습니다. 현재까지 공격자들이 새로 공개된 7-Zip 취약점을 적극적으로 악용하고 있다는 보고는 없지만 만약을 대비해서 최신 상태로 업데이트를 하는 것을 권장합니다.
'소프트웨어 팁 > 보안 및 분석' 카테고리의 다른 글
| 김수키(Kimsuky) 에서 만든 악성코드-[별첨2]_인지시점_정정신고_추가_증적자료_FAQ.lnk (0) | 2026.07.27 |
|---|---|
| 김수키(Kimsuky)에서 만든 악성코드-(경북대)62230_1_농식품분야 AX 세부 추진현황 관련 조사 양식.lnk (0) | 2026.07.24 |
| Windows LegacyHive 제로데이 취약점 비공식 패치 배포중 (0) | 2026.07.23 |
| 마이크로소프트 온라인 워드 사칭 ClickFix 공격 사이트 분석 (0) | 2026.07.22 |
| Kimsuky(김수키)에서 만든 악성코드-입력자료.lnk (0) | 2026.07.20 |
| 직원 설문조사 보고서 사칭 AI 로 제작된 Remcos 악성코드-직원 설문조사 보고서.vbs (0) | 2026.07.17 |
| 윈도우 10,윈도우 11 KB5101650,KB5099414,KB5099539 보안 업데이트 (0) | 2026.07.16 |
| 281개의 무료 안드로이드 VPN 앱 트래픽 유출 암호화되지 않은 데이터 사용자 추적 문제가 발견 (0) | 2026.07.15 |


