마이크로소프트에서 제공하고 운영체제인 윈도우 10 KB5122878 윈도우 11 KB5124008 & KB5122880 에 대한 보안 업데이트가 진행이 되었습니다.
이번 정기 수요일 업데이트 에서는 966개의 취약점과 2개의 제로데이 취약점을 수정했습니다.
일단 2개의 취약점
CVE-2026-81963: Windows 업데이트 스택 권한 상승 취약점
마이크로소프트는 공격자가 시스템 권한을 획득할 수 있도록 허용하는 윈도우 업데이트 스택의 권한 상승 취약점을 패치
마이크로소프트는 윈도우 업데이트 스택에서 파일 접근 전 링크 확인(링크 따라가기)이 제대로 이루어지지 않으면 권한 있는 공격자가 로컬에서 권한을 상승시킬 수 있다고 경고
해당 결함은 로맹 드페른과 마이크로소프트 위협 인텔리전스 센터(MSTIC)의 소행으로 밝혀졌습니다.
해당 취약점이 공격에 어떻게 악용되었는지에 대한 자세한 내용은 공개되지 않음
CVE-2026-85880:Windows 고급 로컬 프로시저 호출(ALPC) 권한 상승 취약점
마이크로소프트는 시스템 권한을 획득하는 공격에 악용되었던 윈도우 고급 로컬 프로시저 호출(ALPC) 취약점을 수정
마이크로소프트는 윈도우 ALPC의 힙 기반 버퍼 오버플로 취약점 때문에 권한이 있는 공격자가 로컬에서 권한을 상승시킬 수 있다고 설명
마이크로소프트는 이번 취약점이 공격에 어떻게 악용되었는지에 대한 자세한 내용을 공개하지 않았습니다.
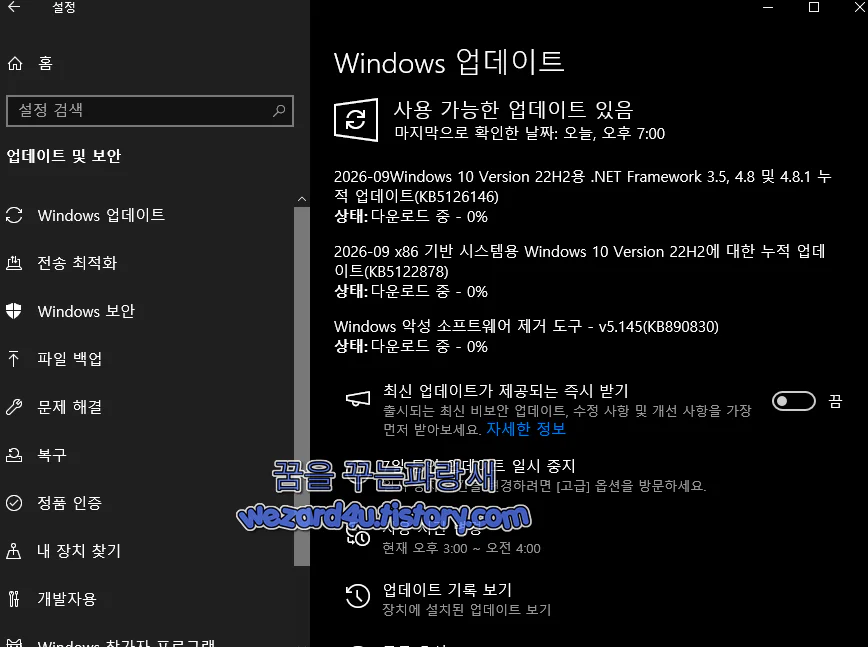
윈도우 10 새로운 기능
Windows 10 KB5122878
보안 업데이트와 버그 수정 사항이 포함되어 있습니다.
제로데이 취약점 2건을 포함해 마이크로소프트 제품 전반에 걸친 무려 966건의 취약점이 수정
KB5122878에 포함된 수정 사항의 전체 목록은 다음과 같습니다.
보안 부팅(Secure Boot):이번 업데이트에는 신뢰도가 높은 추가 장치 대상 데이터가 포함되어 새로운 보안 부팅 인증서를 자동으로 수신할 수 있는 장치의 범위가 확대
앞으로 몇 달 동안 지원되는 PC 및 비관리형 비즈니스 장치에 대해 Windows 업데이트를 통한 인증서 배포가 계속될 예정
날짜 및 시간: 이번 업데이트는 2026년 9월 20일부터 모로코가 영구적으로 UTC+00:00으로 전환되는 것을 반영하여 모로코 표준시를 조정 변경을 통해 전환 후 정확한 현지 시각이 표시
OMA DM 프로토콜:OMA DM 클라이언트(omadmclient.exe) 구성 요소의 로깅 기능을 개선
이제 서버에 연결할 때 더 많은 디버그 정보가 저장
Windows 코드 무결성 정책:Microsoft Windows Production PCA 2026 RSA2048-SHA256을 PCA 2011과 동등한 것으로 인식함으로써, Windows 인증 기관(CA) 교체 기간 동안 애플리케이션 호환성을 개선
원격 데스크톱:이번 업데이트는 원격 데스크톱 오디오 리디렉션에 영향을 미치는 문제를 해결
특정 구성에서 원격 세션의 오디오가 로컬 컴퓨터에서 재생되지 않을 수 있는 문제가 있었습니다.
BitLocker 그룹 정책: 이번 업데이트는 권장되지 않는 BitLocker 그룹 정책 구성을 한 장치에서 BitLocker 복구 키 입력이 필요할 수 있음이라는 알려진 문제를 해결
Microsoft는 이 업데이트와 관련하여 알려진 문제가 없다고 밝혔습니다.
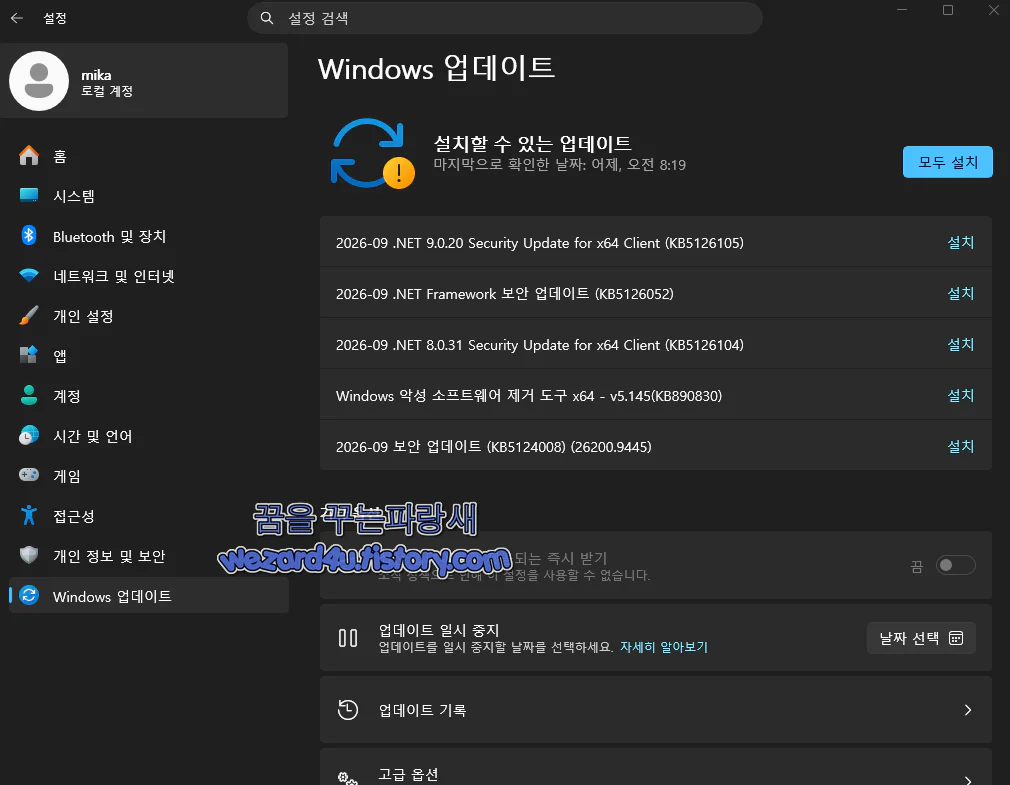
윈도우 11
작업 표시줄: 이번 업데이트를 통해 작업 방식에 맞춰 작업 표시줄을 더욱 다양하게 사용자 지정하고 화면 공간을 효율적으로 활용할 수 있습니다.
작업 표시줄을 화면 하단, 상단, 왼쪽 또는 오른쪽 중 원하는 위치에 표시할 수 있습니다.
다른 위치에 표시하더라도 툴팁, 플라이아웃 및 애니메이션은 작업 표시줄에서 표시되며 작업 표시줄 아이콘 병합 방지와 같은 대부분의 사용자 지정 설정은 모든 위치에서 작동
검색 상자와 작은 작업 표시줄은 현재 상단 및 하단 위치에서만 지원됩니다.
작업 표시줄 위치를 변경하려면 설정->개인 설정->작업 표시줄->작업 표시줄 동작->작업 표시줄 위치로 이동
작은 기기에서 화면 공간을 최대한 활용할 수 있도록 작업 표시줄 크기를 줄이는 옵션이 추가 해당 옵션을 사용하면 시작 메뉴, 검색, 시스템 트레이와 같은 주요 기능은 그대로 유지하면서 작업 표시줄 아이콘 크기와 높이를 줄일 수 있습니다.
작업 표시줄 크기를 변경하려면 설정->개인 설정->작업 표시줄->작업 표시줄 동작->작업 표시줄 크기로 설정하면 로 이동
작게 아이콘과 작업 표시줄 높이가 모두 줄어듭니다.
터치스크린이 없는 PC에서 작업 표시줄의 시스템 트레이 영역 로딩 안정성을 향상
시작 메뉴
이번 업데이트를 통해 시작 메뉴를 더욱 개인화할 수 있는 다양한 사용자 지정 옵션이 제공
기존의 자동(기본 값) 외에도 시작 메뉴 크기를 작게 또는 크게 선택할 수 있습니다.
설정->개인 설정->시작->시작 메뉴 크기로 이동
시작 메뉴와 설정 페이지(설정->개인 설정->시작 )에서 추천 섹션이 최근 항목으로 이름이 변경
설정->개인 설정->시작->시작 화면에서 이름과 프로필 사진 숨기기로 이동하여 시작 화면에서 이름과 프로필 사진을 숨길 수 있습니다.
작 메뉴 설정 페이지가 새롭게 디자인
이제 고정된 항목, 추천 항목, 전체 항목을 개별적으로 표시하거나 숨길 수 있는 토글 버튼이 제공.
윈도우 검색
Windows 검색의 안정성, 검색 편의성, 클릭 전 화면 표시의 명확성 향상 등 다양한 개선 사항이 포함
홈 검색 기능이 간소화되어 시각적 혼란을 최소화하고 최근 검색 결과를 더 빠르게 찾을 수 있습니다.
관리자 보호: 관리자 보호는 관리자의 자유로운 관리자 권한을 보호하는 것을 목표로 합니다. 이를 통해 사용자는 필요할 때만 권한을 부여받아 관리 작업을 수행할 수 있으며 관리자 보호는 공식적인 보안 경계로 분류되지는 않지만, 프로필 분리를 통해 권한 상승 공격에 대한 보안을 강화합니다.
해당 기능은 기본적으로 비활성화되어 있으며 Microsoft Intune의 OMA-URI 또는 그룹 정책을 통해 활성화할 수 있습니다.
이 기능은 2025년 10월 (KB5067036) 에 공개되었으며 현재 배포가 시작
등이며 윈도우 디펜더에 대한 ShieldCrash 제로데이 공개
Nightmare Eclipse 알려진 익명의 보안 연구원이 마이크로소프트가 2026년 9월 패치 화요일 보안 업데이트를 배포한 직후 ShieldCrash라는 이름의 새로운 마이크로소프트 디펜더 제로데이 익스플로잇을 공개
ShieldCrash는 목요일에 패치 된 디펜더 권한 상승 취약점인 ShieldBreak를 우회하는 것으로 설명
ShieldBreak 자체는 지난 6월에 공개되어 7월에 마이크로소프트가 패치한 또 다른 디펜더 취약점인 RoguePlanet을 우회했던 것이다.
나이트메어 이클립스에 따르면, ShieldCrash 개념 증명(PoC) 익스플로잇을 통해 공격자는 완전히 패치 된 윈도우 10,윈도우 11 및 윈도우 서버 시스템에서 SYSTEM 권한을 획득할 수 있지만 침해된 시스템에 대한 쓰기 권한은 얻지 못합니다.
마이크로소프트는 ShieldBreak(CVE-2026-69414)를 제대로 패치 하지 못했으며 특정 조건으로는 여전히 ShieldBreak로 인해 발생했던 것과 똑같은 문제를 유발할 수 있습니다.
마이크로소프트는 이번 취약점이 재악용되는 것을 막으려고 몇 가지 사항을 수정했지만 ShieldBreak가 여전히 악용될 수 있는 부분을 놓쳤다고 말함
PoC는 2026년 9월 기준으로 SYSTEM 권한으로 임의의 파일을 읽는 것을 시연하며 지원되는 모든 Windows 버전이 영향을 받으며 나중에 이를 완전한 SYSTEM PoC로 재작업할 수도 있겠지만, 지금은 좀 게으르다 보니 이 기본 PoC만 공개한다고 함
나이트메어 이클립스(Nightmare Eclipse)는 마이크로소프트의 버그 바운티 및 취약점 공개 관행과 관련해 진행 중인 분쟁의 목적으로 이러한 제로데이 익스플로잇을 공개
마이크로소프트는 고객에게 실질적인 피해를 주는 악의적인 활동에 가담하는 자에 대해 법적 조처를 할 것이라고 경고하며 대응했고 이로 말미암아 많은 이들이 마이크로소프트가 해당 보안 연구원을 직접 위협하고 있다고 믿게 됨
지난 4월 이후 익명의 보안 연구원은 마이크로소프트 디펜더(Microsoft Defender),비트락커(BitLocker) 및 기타 윈도우 구성 요소를 겨냥한 ShieldBreak, LegacyHive, RoguePlanet, BlueHammer, RedSun, YellowKey, GreenPlasma, MiniPlasma, UnDefend 등 일련의 제로데이 취약점을 공개해 오고 있음
마이크로소프트는 ShieldBreak, RoguePlanet, YellowKey, GreenPlasma, MiniPlasma 결함을 수정했으나 Nightmare Eclipse가 공개한 나머지 취약점들에 대해서는 아직 공식 패치가 제공되지 않고 있다.
ShieldBreak Defender 권한 상승 취약점을 우회
결론 윈도우 디펜더 에서는 아직은 보안 패치가 되지 않아서 사용자는 취약점에 노출되고 있는 상태….
'소프트웨어 팁 > 보안 및 분석' 카테고리의 다른 글
| 일본 사용자를 노린 결혼식 초대장 위장 악성코드 분석–結婚式のご招待.hta (0) | 2026.09.19 |
|---|---|
| 정상 VS Code 원격제어 도구로 악용한 북한 연계 공격 JSE 악성 스크립트 분석-bB5x.l5tICo1UA9g.jse (0) | 2026.09.18 |
| 일본인을 노린 악성코드 분석-仮送り状 9907344-FIN0002026.bz2 (0) | 2026.09.17 |
| 김수키(Kimsuky) 만든 악성코드-2026 엔지니어링업체 임금실태조사결과 공표.pdf (0) | 2026.09.14 |
| Kimsuky(김수키).NET·Angular 채용 담당자 노린 악성코드-doc_2026-03-26_08-58-03.NetAngular.pdf.lnk (0) | 2026.09.10 |
| 우크라이나 정부를 노린 Ghostwriter 만든 악성코드-Пропозиція по впровадженню лист.pdf.js (0) | 2026.09.09 |
| Kimsuky(김수키)에서 만든 악성코드-인피닛블록 하나은행 협력 제안서 상세.pdf.lnk (0) | 2026.09.07 |
| 発注書および在庫確認のお願い 으로 위장한 악성코드 PDF-発注書.pdf (0) | 2026.09.04 |


